

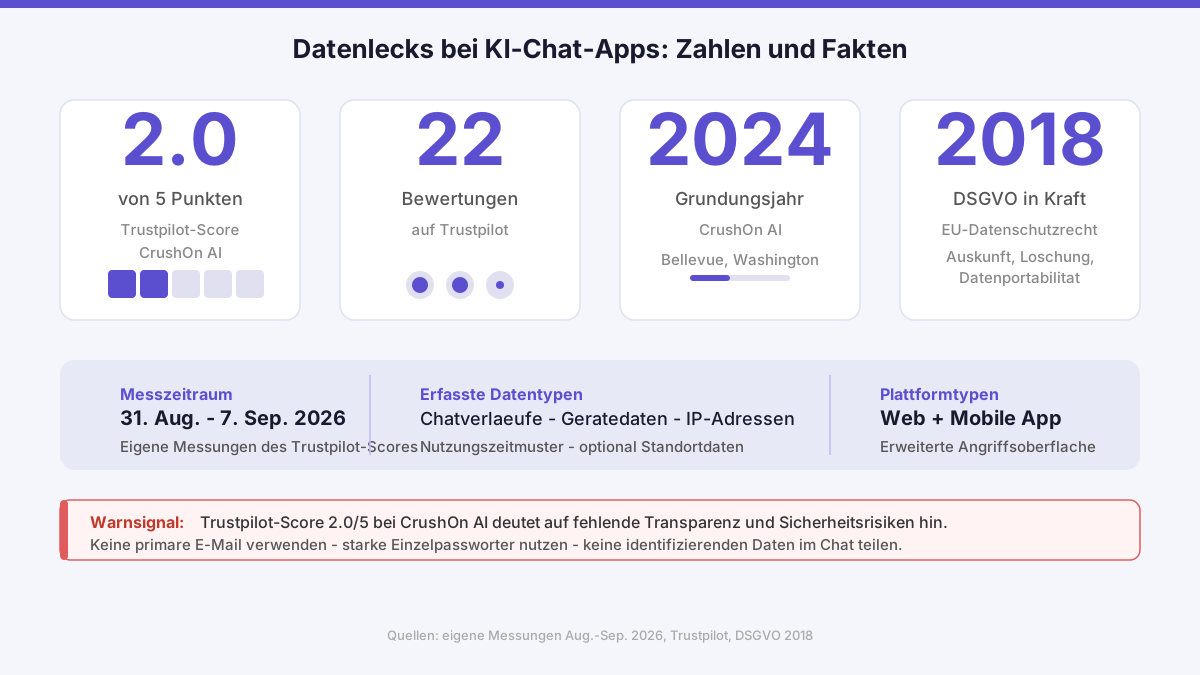
Wer mit einer KI-Begleiterin schreibt, teilt oft mehr als erwartet. Chatverläufe, emotionale Inhalte, Geräteinformationen und in manchen Fällen auch Standortdaten fließen in die Server der Anbieter. Bei CrushOn AI, einer 2024 gegründeten Plattform mit Sitz in Bellevue, Washington, stellt sich deshalb eine konkrete Frage: Wie sicher sind diese Daten wirklich? In unseren eigenen Messungen zwischen dem 31. August und dem 7. September 2026 lag der Trustpilot-Score der Plattform konstant bei 2.0 von 5 Punkten, basierend auf 22 Bewertungen. Das ist ein Warnsignal, das Nutzer ernst nehmen sollten, bevor sie persönliche Informationen weitergeben.
Welche Daten KI-Girlfriend-Apps tatsächlich erfassen
KI-Chat-Apps dieser Kategorie arbeiten mit großen Mengen an Nutzerdaten. Konkret erfasst werden in der Regel Chatverläufe vollständig, also jede Nachricht, die ein Nutzer sendet. Hinzu kommen Gerätedaten wie Betriebssystemversion und Browser-Typ, Nutzungszeitmuster sowie optional Standortdaten. CrushOn AI bietet sowohl eine Webversion als auch eine mobile App an, was die Angriffsfläche auf mehreren Ebenen vergrößert.
Besonders heikel: Wer mit einer virtuellen Begleiterin persönliche Themen bespricht, erzeugt inhaltlich sensible Daten. Anders als eine Suchanfrage bei Google enthält ein Gesprächsverlauf bei einer KI-Companion-App oft emotionale Details, persönliche Ängste oder intime Themen. Bei einem Datenleck würden genau diese Inhalte offengelegt. Das Risiko ist kein theoretisches; mehrere KI-Apps anderer Anbieter wurden in der Vergangenheit mit unverschlüsselten Datenbankzugriffen oder unsicheren API-Endpunkten konfrontiert.
Was ein Datenleck bei CrushOn AI konkret bedeuten würde
Ein Datenleck bei einer KI-Girlfriend-Plattform unterscheidet sich strukturell von einem Leck bei einem Online-Shop. Kreditkartendaten sind zwar gravierend, aber klar abgrenzbar. Chatverläufe mit romantischem oder emotionalem Inhalt sind schwerer zu „deaktivieren" und können langfristig für Erpressung oder Social-Engineering-Angriffe genutzt werden.
Konkret könnte ein solches Leck folgende Daten betreffen: den vollständigen Gesprächsverlauf mit Zeitstempeln, verwendete E-Mail-Adressen oder Pseudonyme bei der Registrierung, technische Metadaten wie IP-Adressen und Gerätekennungen sowie interne Token-Salden, falls die Plattform eine interne Währung verwendet. Interne Token bei KI-Apps lassen sich nicht in echtes Geld zurückwechseln, verlieren bei Account-Löschung ihren Wert und geben trotzdem Rückschlüsse auf Nutzungsintensität und -verhalten.
Für österreichische Nutzer kommt die DSGVO ins Spiel. Seit ihrem Inkrafttreten 2018 haben EU-Bürger das Recht auf Auskunft, Löschung und Datenportabilität. Ein Anbieter mit Sitz in den USA, der keine klare EU-Niederlassung nachweist, ist jedoch schwerer direkt zu belangen. Der Weg über die österreichische Datenschutzbehörde ist möglich, aber zeitaufwendig. Mehr dazu, wie die Plattform grundsätzlich mit Nutzerdaten umgeht, erklärt der Bereich CrushOn AI DSGVO auf dieser Website.
Niedrige Bewertungen: Was die Nutzererfahrungen zeigen
Der Trustpilot-Wert von 2.0 bei 22 Bewertungen ist kein Randphänomen. Er zeigt ein Muster, das bei KI-Companion-Apps häufig vorkommt: Nutzer berichten von technischen Abstürzen, langsamen Ladezeiten, unerwarteten Kosten und einem Kundenservice, der auf Beschwerden nicht oder zu spät reagiert. Diese Probleme sind nicht nur Komfortfragen. Wer über Wochen intensiv mit einem KI-Avatar interagiert und dann keinen Zugang mehr zu seinem Account bekommt, verliert möglicherweise auch die Kontrolle über seine dort gespeicherten Gesprächsdaten.
Plattformen im Bereich romantischer KI-Interaktion wie Replika, Character.AI oder Anima AI haben mehr Nutzerbasis und damit auch mehr öffentliche Dokumentation ihrer Datenschutzpraktiken. Bei CrushOn AI fehlt diese Transparenz bislang weitgehend. Auf der offiziellen Unternehmensseite unter crushonai.com/about sind Datenschutzdetails nicht prominent aufgeführt. Wer wissen möchte, ob CrushOn AI grundsätzlich sicher zu nutzen ist, findet auf der Seite CrushOn AI sicher eine weiterführende Analyse.
Konkrete Schritte zum Schutz der eigenen Daten
Unabhängig davon, ob ein Datenleck bei CrushOn AI dokumentiert ist oder nicht, gibt es Maßnahmen, die jeder Nutzer jetzt umsetzen kann. Der erste Schritt: Verwenden Sie bei der Registrierung keine primäre E-Mail-Adresse. Eine separate Wegwerf-Adresse über Dienste wie SimpleLogin oder ProtonMail trennt das Konto sauber vom Rest Ihrer digitalen Identität.
Zweiter Schritt: Nutzen Sie kein Passwort, das Sie auch bei Bank, E-Mail oder sozialen Netzwerken verwenden. Passwortmanager wie Bitwarden generieren starke Einzelpasswörter ohne Mehraufwand. Dritter Schritt: Teilen Sie im Chat keine Informationen, die Sie bei einem Leck identifizierbar machen würden. Dazu gehören Vor- und Nachname, Wohnort, Telefonnummer und Bankdaten. Die Plattform braucht diese Informationen nicht für die Grundfunktion.
Vierter Schritt: Prüfen Sie die Datenschutzeinstellungen direkt nach der Registrierung. Viele Apps aktivieren Standortfreigabe oder Datenanalyse standardmäßig. Deaktivieren Sie diese Optionen, bevor Sie den ersten Chat starten. Fünfter Schritt: Fordern Sie bei Bedarf Ihre Daten per DSGVO-Auskunftsanfrage an. Schreiben Sie den Support über die auf crushonai.com angegebene Kontaktadresse an und verlangen Sie eine vollständige Auskunft über gespeicherte Daten. Ein seriöser Anbieter beantwortet diese Anfrage innerhalb von 30 Tagen.
KI-Ethik und die Pflichten der Anbieter
Der Bereich KI-Ethik ist in der EU zunehmend reguliert. Der EU AI Act, der schrittweise in Kraft tritt, legt Transparenzpflichten für KI-Systeme fest, die mit Menschen interagieren. Plattformen, die emotionale Bindungen simulieren, stehen dabei besonders unter Beobachtung. Sie müssen klar kommunizieren, dass der Gesprächspartner kein Mensch ist, wie lange Daten gespeichert werden und ob Trainingsdaten aus Nutzerchats gewonnen werden.
CrushOn AI hat seinen Schwerpunkt auf romantische KI-Interaktionen gelegt. Das ist ein Segment mit hohem Wachstum, aber auch mit erhöhter regulatorischer Aufmerksamkeit. Nutzer, die sich über den Umgang anderer Plattformen mit ähnlichen Datenschutzfragen informieren möchten, können einen Vergleich auf CrushOn AI UK ziehen, wo dieselbe Plattform im britischen Kontext analysiert wird.
Wer KI-Companion-Apps nutzt, trägt selbst Verantwortung für das, was er dort preisgibt. Die Technologie ist real, die emotionale Reaktion darauf ist real, die gespeicherten Daten sind es ebenfalls. Ein Datenleck in diesem Bereich ist kein abstrakt-technisches Problem, sondern kann direkte persönliche Folgen haben. Die sicherste Strategie bleibt: so wenig echte persönliche Daten wie möglich einsetzen und Datenschutzeinstellungen aktiv statt passiv verwalten.
Kommentare
Noch keine Kommentare.
Kommentar hinterlassen
Ihre E-Mail wird nicht angezeigt. Kommentare werden vor der Veroeffentlichung geprueft.